
DAXS · Seguridad Sophos
Seguridad que conecta red, sedes y cloud.
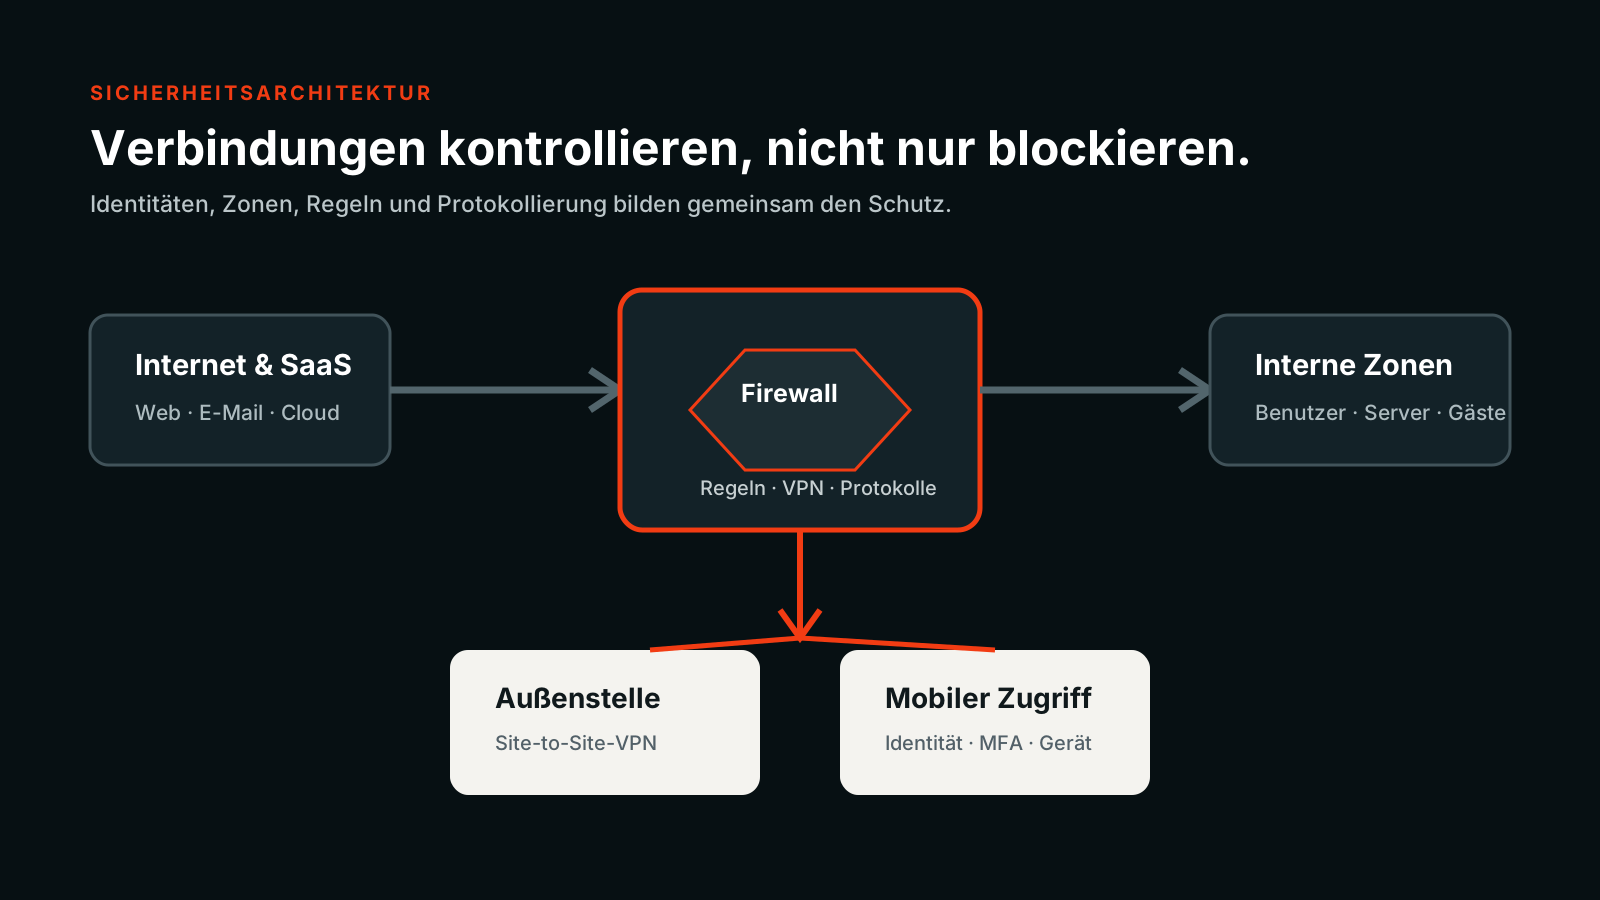
Sophos es más que un dispositivo firewall. DAXS planifica el modelo adecuado, integra red y aplicaciones, revisa las reglas existentes y mantiene una operación comprensible.
- Comprender las reglas
- Proteger los accesos
- Implementar cambios con acompañamiento
Qué cubre Sophos hoy
Un portfolio de seguridad con varias capas.
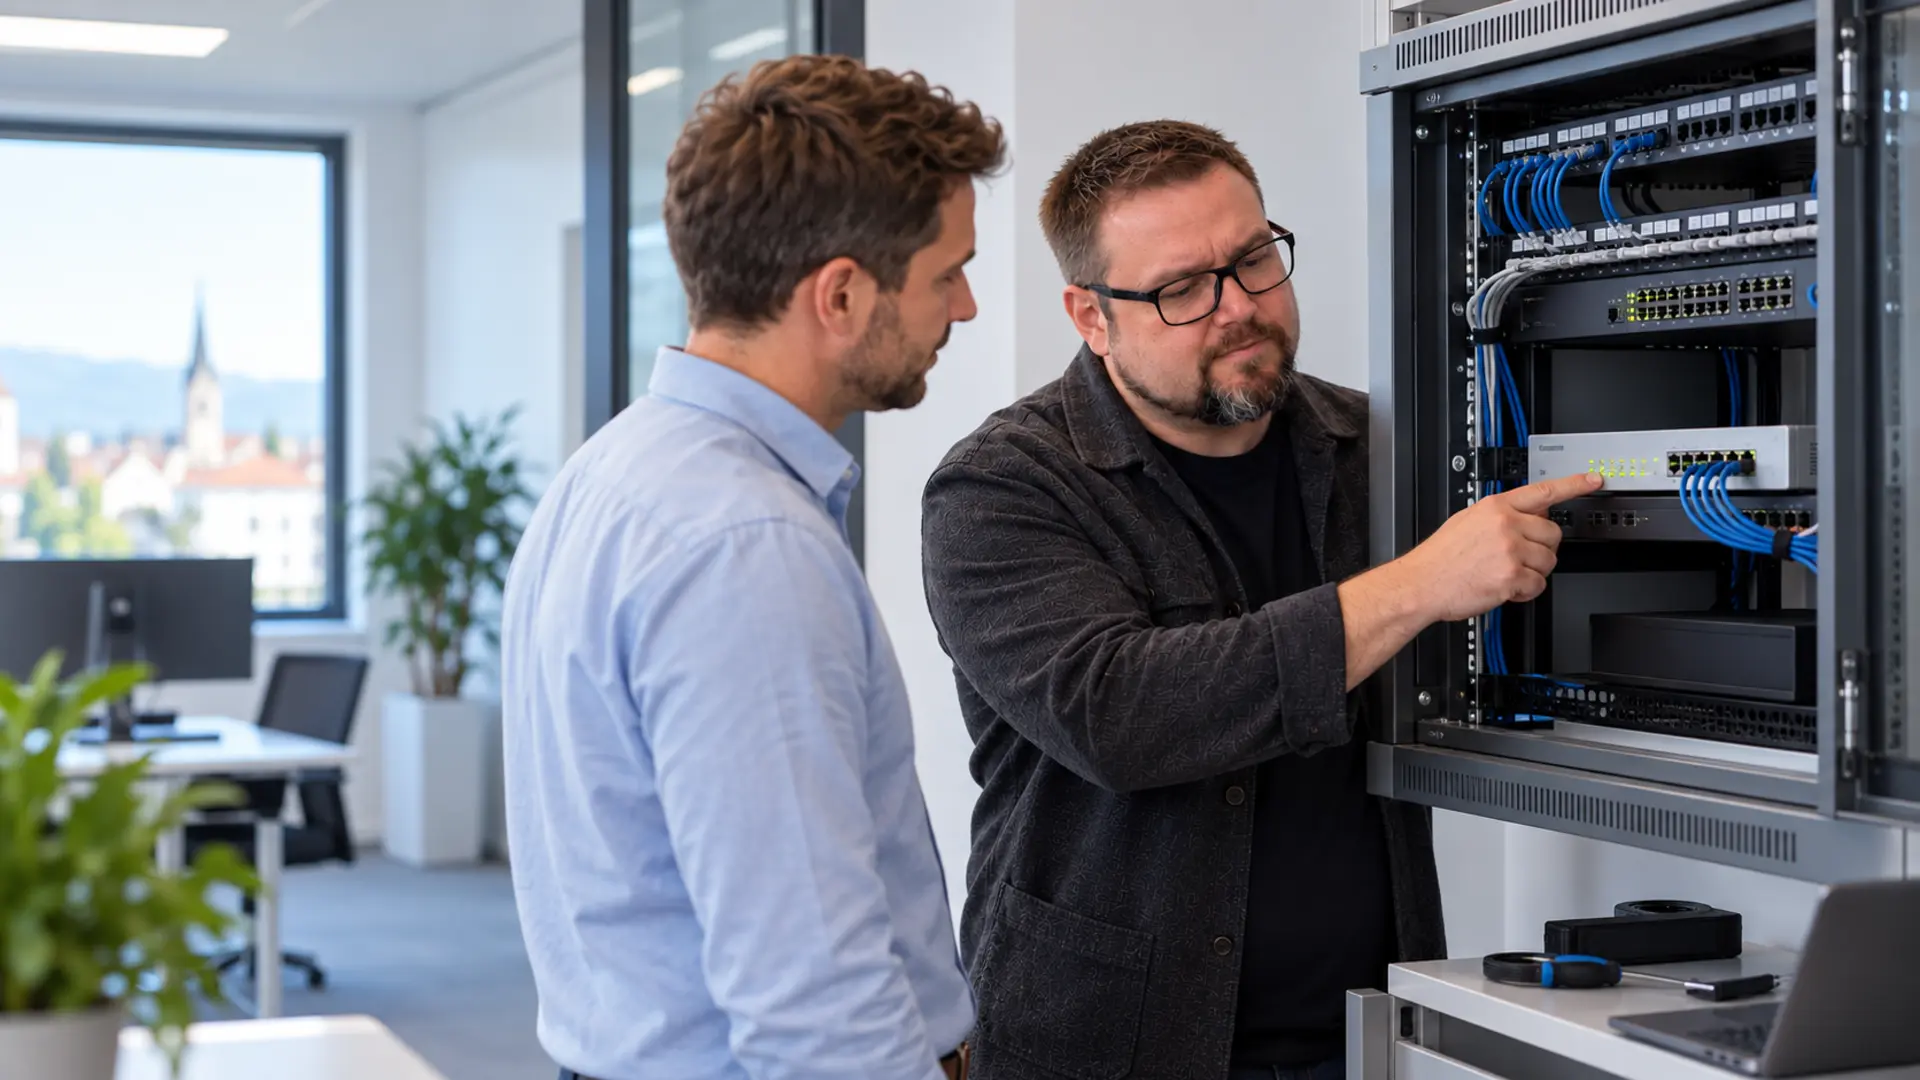
Sophos conecta seguridad de red y cloud, gestión central y servicios de seguridad opcionales. Para los clientes DAXS, el enfoque principal es firewall, interconexión de sedes, arquitectura cloud e híbrida y un conjunto de reglas mantenido.
Endpoint, Email, Workspace e Identity pueden complementarlo. Añadimos estos componentes donde refuerzan de forma útil el concepto de seguridad.
Seguridad de red
Sophos Firewall, XGS, segmentación, VPN, SD-WAN y conexiones protegidas entre sedes.
Cloud y entornos híbridos
Firewalls virtuales e implantaciones adecuadas para redes cloud, cargas de trabajo y entornos híbridos.
Sedes y acceso remoto
Conectar delegaciones, oficinas de proyecto, teletrabajo y accesos móviles con reglas claras.
Gestión central
Sophos Central reúne gestión y transparencia para componentes y servicios compatibles.
Email, Workspace, Identity
Capas adicionales de protección para comunicación, identidades y colaboración cloud.
Servicios de seguridad
MDR, XDR y otras prestaciones del fabricante pueden complementar la solución. DAXS coordina configuración y mantenimiento; los servicios del fabricante pueden añadir supervisión y respuesta.
¿Cómo se puede operar Sophos?
La plataforma sigue a la ubicación y la arquitectura.
Hardware dedicado en la oficina, sala técnica o rack.
Como instancia virtual en un entorno de virtualización adecuado y verificado.
Para redes y cargas adecuadas en Azure, AWS o entornos comparables.
Firewall local, cloud, delegaciones y accesos móviles como un sistema coordinado.
Proxmox puede formar parte técnicamente de una arquitectura de virtualización. Antes del proyecto se revisa y documenta con transparencia si la configuración concreta de Sophos es adecuada y cuenta con soporte oficial.
Firewall y XGS
El firewall adecuado empieza por la carga real.
Una oficina pequeña, varias sedes, una central o un entorno virtualizado tienen requisitos distintos. Importan usuarios, ancho de banda, tráfico cifrado, VPN, segmentos, servicios de seguridad, alta disponibilidad y crecimiento.
El dispositivo XGS es un componente. El proyecto completo incluye conexión a Internet, zonas de red, reglas, usuarios, aplicaciones, registros, actualizaciones, monitorización y recuperación.
Oficina pequeña
Conexión a Internet clara, separación segura y accesos remotos acotados.
Pyme y sede central
Varios segmentos de red, aplicaciones, VPN, invitados, servidores y administración continua.
Varias sedes
Reglas uniformes, interconexión de sedes, SD-RED u otros componentes SD-WAN adecuados.
SD-RED y delegaciones
Conectar pequeñas sedes de forma segura con la central.
SD-RED resulta adecuado, entre otros casos, para delegaciones, oficinas satélite, obras y sedes de proyecto. El dispositivo proporciona la conexión protegida; las políticas y la protección pueden gestionarse en el firewall Sophos central.
Aplicaciones, servidores y responsabilidad central
Reglas, VPN, segmentación y registros
Conexión segura gestionada centralmente
Puestos de trabajo, dispositivos y actividad de proyecto o delegación
Licencias, protección y operación
Licencias y operación diaria forman un conjunto.
Según el paquete elegido, funciones de protección, actualizaciones del fabricante, inteligencia de seguridad, soporte y gestión central pueden formar parte de la vigencia. La licencia necesaria depende de plataforma, funciones deseadas y riesgo.
DAXS revisa licencias existentes, acompaña adquisición y renovación y documenta dónde se utiliza cada función. Al caducar una suscripción puede cambiar el alcance de protección y soporte. Esto se evalúa antes de renovar o cambiar.
Prestación del fabricante
Software, actualizaciones, inteligencia, opciones de soporte y servicios gestionados opcionales.
Servicio DAXS
Arquitectura, selección, instalación, reglas, migración, documentación y mantenimiento técnico continuo.
Decisión del cliente
Alcance de protección, vigencia, riesgo, presupuesto y vías de respuesta deseadas.
Operación diaria
Cambios, revisiones, actualizaciones, pruebas y autorizaciones comprensibles.
Migración
Comprender reglas y dependencias antes del cambio.
Registrar
Inventariar interfaces, redes, NAT, reglas, VPN, certificados, DNS y casos especiales.
Ordenar
Marcar permisos antiguos, aclarar responsables y crear un conjunto objetivo de reglas comprensible.
Probar
Revisar configuración, accesos, túneles y aplicaciones críticas antes de la fecha del cambio.
Cambiar
Preparar de forma firme ventana de mantenimiento, reversión, accesibilidad y comprobación posterior.
Seguridad en el día a día
Un firewall requiere mantenimiento continuo.
Usuarios, aplicaciones, sedes, servicios cloud y amenazas cambian. Por eso reglas, firmware, VPN, certificados, registros y accesos administrativos deben revisarse periódicamente.
Ante ransomware y dispositivos comprometidos, los componentes Sophos pueden apoyar detección, contención y respuestas coordinadas. Una protección sólida combina segmentación, gestión de parches, copias, identidad, administración ordenada y respuesta documentada.
Seguro de riesgos cibernéticos
DAXS apoya el inventario técnico y la implementación. Las condiciones concretas de la aseguradora siguen siendo determinantes.
NIS2 y auditorías
Planificamos las medidas técnicas para NIS2 y auditorías junto con organización, procesos y valoración jurídica.
Protección fuera del horario de oficina
Para detección y respuesta fuera del horario de oficina pueden incorporarse servicios adecuados del fabricante y servicios gestionados.
Preguntas frecuentes
Sophos explicado con claridad.
¿Qué es Sophos Firewall?
Una plataforma firewall para acceso a Internet, segmentación de red, VPN, interconexión de sedes, registros y funciones adicionales de protección. Su efecto concreto depende de arquitectura, licencia y configuración mantenida.
¿Qué es un dispositivo XGS?
Una plataforma de hardware dedicada para Sophos Firewall. El tamaño adecuado depende, entre otros factores, de ancho de banda, tráfico cifrado, usuarios, VPN y funciones de protección activadas.
¿Necesitamos obligatoriamente un dispositivo físico?
No. Según el entorno puede convenir una implantación virtual o cloud. Soporte, plataforma, rendimiento y concepto ante fallos se revisan de antemano.
¿Se puede operar Sophos virtualizado?
Sí, Sophos ofrece modelos virtuales. La plataforma concreta, la planificación de recursos y el soporte del fabricante deben encajar con el proyecto.
¿DAXS trabaja con Sophos en Proxmox?
DAXS revisa de antemano la implementación técnica y el soporte del fabricante para la plataforma prevista.
¿Se puede utilizar Sophos en Azure o AWS?
Hay opciones de implantación para redes y cargas cloud adecuadas. Diseño de red, routing, costes y responsabilidad operativa deben planificarse conjuntamente.
¿Qué es SD-RED?
Un dispositivo de borde remoto para conectar pequeñas sedes de forma sencilla y protegida con un firewall Sophos central, por ejemplo delegaciones, oficinas de proyecto u obras.
¿Se pueden conectar varias sedes?
Sí. Según tamaño y necesidades, pueden utilizarse VPN clásicas, SD-RED, funciones SD-WAN u otros conceptos adecuados de interconexión.
¿Se puede integrar a empleados en teletrabajo?
Sí. Acceso remoto, MFA, confianza del dispositivo y permisos se diseñan según aplicaciones y riesgo.
¿Qué es Sophos Central?
La plataforma cloud de gestión para productos y servicios Sophos compatibles. Puede reunir administración, visión de conjunto y respuesta de forma central.
¿Qué licencias necesitamos?
Depende de la plataforma firewall, las funciones de protección necesarias, el soporte y el modelo operativo. DAXS determina la necesidad antes de elegir el paquete.
¿Qué ocurre al caducar una suscripción?
Según producto y paquete, pueden limitarse funciones de protección, actualizaciones o soporte. Efectos y opciones de renovación se revisan antes de caducar.
¿Puede DAXS asumir licencias Sophos existentes?
Primero se aclaran contratos, vigencias, tenants, asignación de socio y responsabilidades técnicas. Después puede planificarse el mantenimiento futuro.
¿Puede DAXS asumir un firewall Sophos existente?
Sí. Primero se registran acceso, versión, licencias, reglas, VPN, certificados, documentación e incidencias conocidas.
¿Se pueden migrar sistemas UTM o XG antiguos?
Sí. Antes de migrar se revisa qué reglas conservar, ordenar o reconstruir y qué funciones han cambiado.
¿Hay que reconstruir las reglas existentes?
No necesariamente. Sin embargo, rara vez conviene copiarlas sin revisión. Permisos antiguos y dependencias desconocidas se evalúan antes.
¿Con qué frecuencia debe revisarse un firewall?
Regularmente y también tras cambios importantes. El intervalo concreto depende de riesgo, frecuencia de cambios, cumplimiento y modelo operativo.
¿Sophos ayuda a proteger frente a ransomware?
Las tecnologías Sophos pueden apoyar detección, comunicación de red, aislamiento y respuesta. Junto con copias, gestión de parches y procesos claros forman un concepto de protección sólido.
¿Qué ocurre con un dispositivo comprometido?
Según los componentes utilizados, las señales entre endpoint, firewall y plataforma central pueden apoyar una respuesta coordinada. La configuración técnica actual se revisa para cada proyecto.
¿Qué medidas exige nuestro seguro cibernético?
Lo determina el contrato concreto. Suelen ser relevantes MFA, segmentación, registros, parches, copias y protección de redes y endpoints. DAXS apoya la implementación técnica.
¿Sophos hace que nuestra empresa cumpla NIS2?
No. Las soluciones Sophos pueden apoyar medidas técnicas. La valoración jurídica, la organización, los procesos y la documentación van mucho más allá.
¿Existe Sophos Email Security?
Sí. Su utilidad para la plataforma de correo existente depende de protección actual, modelo operativo y gestión deseada.
¿Existe Sophos Cloud Security?
Sí. Sophos ofrece componentes de protección para cargas y redes cloud. DAXS los integra en la infraestructura existente.
¿Hay gestión de wifi y puntos de acceso?
Sophos ofrece componentes de red e inalámbricos. Ubicación, cobertura, PoE, segmentación y gestión central se planifican conjuntamente.
¿Sophos solo encaja con entornos Microsoft?
No. Sophos puede utilizarse en entornos Microsoft, Google, AWS y otros entornos cloud o SaaS cuando el componente encaja con la tarea.
¿Para qué sectores es adecuada la solución?
Entre otros, pymes clásicas, planificación, producción, comercio, educación, administración y sanidad. El sector es un ejemplo; lo decisivo son las necesidades de protección y la arquitectura.
¿Puede DAXS adquirir y renovar licencias?
Sí. DAXS puede revisar necesidad e inventario, adquirir licencias adecuadas, documentar vigencias y preparar renovaciones a tiempo.
¿Quién mantiene reglas y actualizaciones después de instalar?
Se define en el modelo operativo. DAXS puede asumir continuamente revisiones, cambios, actualizaciones, documentación y coordinación técnica.
Siguiente paso
Asumir el firewall existente o planificar la seguridad de nuevo.
Empezamos por accesos, reglas, sedes, aplicaciones, licencias y responsabilidad operativa deseada.