Una búsqueda con IA responde a una pregunta interna con una cita acertada. Técnicamente resulta impresionante, pero ¿podía la persona que preguntó leer el documento citado? Aquí se decide si una solución RAG es apta para la empresa.
RAG conecta la búsqueda con el modelo de lenguaje.
La generación aumentada por recuperación, o Retrieval-Augmented Generation, complementa una consulta con información pertinente de las fuentes. Los documentos se preparan y se hacen consultables; después, los fragmentos seleccionados sirven de contexto al modelo de lenguaje. Con ellos, el modelo puede elaborar una respuesta con referencias a las fuentes.
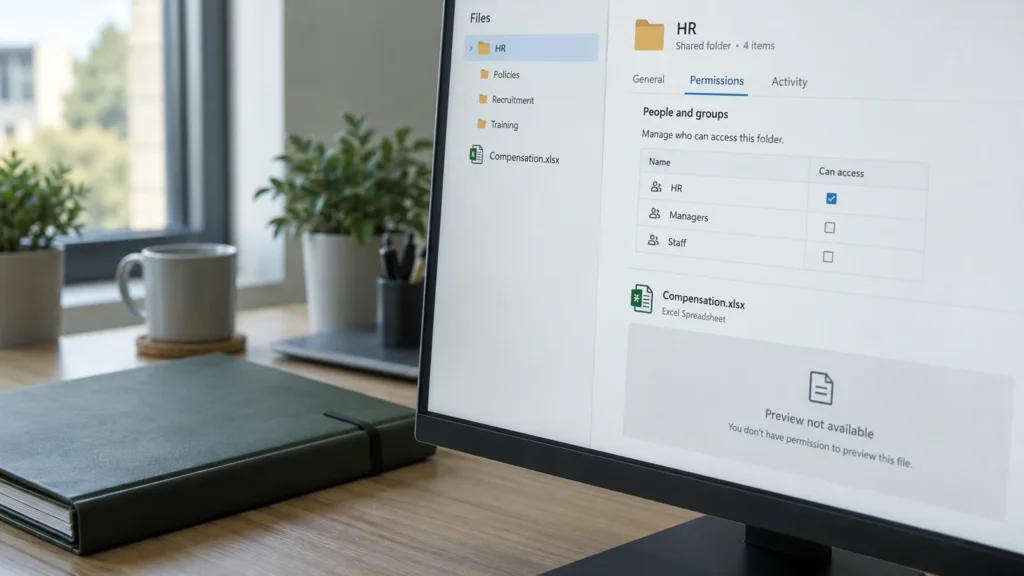
Esta conexión es útil cuando la información correcta está actualizada y autorizada para el usuario. Se vuelve peligrosa si un índice compartido entrega todos los documentos sin una limitación efectiva de los permisos. Iniciar sesión en la interfaz de chat no autoriza a acceder a todos los documentos que puedan encontrarse en ella.
El control de acceso debe actuar antes de llegar al modelo.

La aplicación determina la identidad del usuario mediante un mecanismo de autenticación fiable. La búsqueda limita los resultados y fragmentos al ámbito permitido. Solo ese contexto autorizado se transmite al modelo de lenguaje. El propio índice, sus accesos de administración y la conexión con las fuentes también necesitan controles adecuados.
Una instrucción en el prompt que prohíba revelar información confidencial llega demasiado tarde como única protección de acceso. Los datos no autorizados ya se habrían procesado. Ocultar una cita a posteriori tampoco corrige esa transmisión de datos.
También cuentan las vías secundarias.
- Títulos de los resultados
- Un título sobre una medida de personal prevista ya puede ser confidencial. No solo el texto íntegro del documento necesita un filtro de permisos.
- Cachés
- Una respuesta creada para el usuario A no puede reutilizarse para B sin comprobar los permisos. La identidad, el tenant y los permisos correspondientes deben contemplarse en el diseño de la caché.
- Enlaces a las fuentes
- Una referencia pulsable debe mantener la comprobación de permisos al acceder al original. Un enlace privado de descarga no debe generar un acceso general.
- Registros
- Las consultas, los fragmentos y los detalles de los errores pueden contener secretos empresariales. Se limitan su consulta y su conservación.
Los permisos cambian más deprisa que algunos índices.
Una persona cambia de departamento, termina un proyecto o se revoca un acceso compartido. Las fuentes y los permisos de búsqueda deben volver a coincidir. Para ello, la arquitectura necesita un procedimiento de actualización documentado y un tiempo de reacción adecuado.
Una prueba especialmente importante es la revocación de permisos: tras el cambio, se vuelve a plantear con la misma cuenta una pregunta que antes estaba permitida. También se comprueba si las cachés antiguas, las vistas previas o las respuestas guardadas siguen permitiendo el acceso. El resultado debe documentarse; completar una importación correctamente no basta por sí solo.
Las funciones de los productos no son piezas intercambiables.
Algunos servicios de búsqueda admiten controles nativos por documento; otros necesitan filtros aplicados de forma explícita y una sincronización propia. La documentación actual de Azure AI Search distingue, por ejemplo, entre filtros de seguridad y otros mecanismos integrados, algunos señalados como versión preliminar. La API y la versión deben formar parte de la decisión de arquitectura.
Con independencia de la herramienta, la aceptación debe demostrar qué fuentes puede ver una identidad de prueba y cuáles no recibe. Los límites deseados no deben deducirse después de una respuesta casual del modelo.
Un piloto verificable combina utilidad y protección.
DAXS puede empezar con un conjunto de conocimientos delimitado: responsables de las fuentes identificados, documentos actualizados, cuentas de prueba, criterios de respuesta claros y pruebas negativas trazables. El alcance solo se amplía cuando funcionan la búsqueda, los permisos y las referencias a las fuentes.
La página especializada Conocimiento empresarial y RAG explica de forma conjunta la importación y las consultas. Seguridad de la IA profundiza en el uso compartido excesivo, las identidades y los permisos de los agentes.
Fuentes: Microsoft: control de acceso a nivel de documento · OWASP: debilidades de vectores y embeddings. El esquema muestra una arquitectura posible sin datos de clientes.