Modernizar aplicaciones legacy no significa reescribir todo el software de una vez. Para muchas empresas la primera pregunta más útil es qué función debe cambiar, qué puede seguir funcionando y cómo mantener correcto un pedido durante la transición. DAXS analizaría por ello los datos, interfaces y aprobaciones del fabricante de una aplicación Windows o Linux antes de decidir sobre una nueva interfaz de usuario, API o plataforma.
Trasladar la VM existente puede separar sistema operativo y hardware, pero todavía no moderniza la aplicación en sí. La validación de una migración VMware/Proxmox es un paso independiente. Aquí se trata de cambiar funciones e integraciones a más largo plazo mientras la actividad continúa.
Describir el entorno y después fijar un límite
El inventario necesita más que una lista de servidores. La ficha de cada servicio incluye responsable, grupos de usuarios, versión de Windows o Linux, base de datos y controladores, tareas por lotes, recursos compartidos, impresoras, fuente de identidades, interfaces entrantes y salientes, contratos de mantenimiento y licencia. Importan especialmente los recorridos poco visibles: exportación CSV nocturna a contabilidad, cuenta de servicio con contraseña a punto de caducar o cliente cuya versión depende del servidor.
En software propietario, el fabricante determina los sistemas invitados, versiones de bases de datos, controladores y entornos de virtualización admitidos. Escribir directamente en su base puede parecer una integración sencilla, pero vulnerar reglas de negocio, condiciones de garantía y futuras actualizaciones. DAXS revisaría primero una API documentada, una exportación autorizada o un SDK del fabricante. Si no existe ningún punto de integración admitido, la sustitución gradual puede ser técnica o contractualmente inadecuada; entonces hace falta otra decisión con el proveedor.
Un ejemplo: renovar el estado del pedido y conservar el núcleo
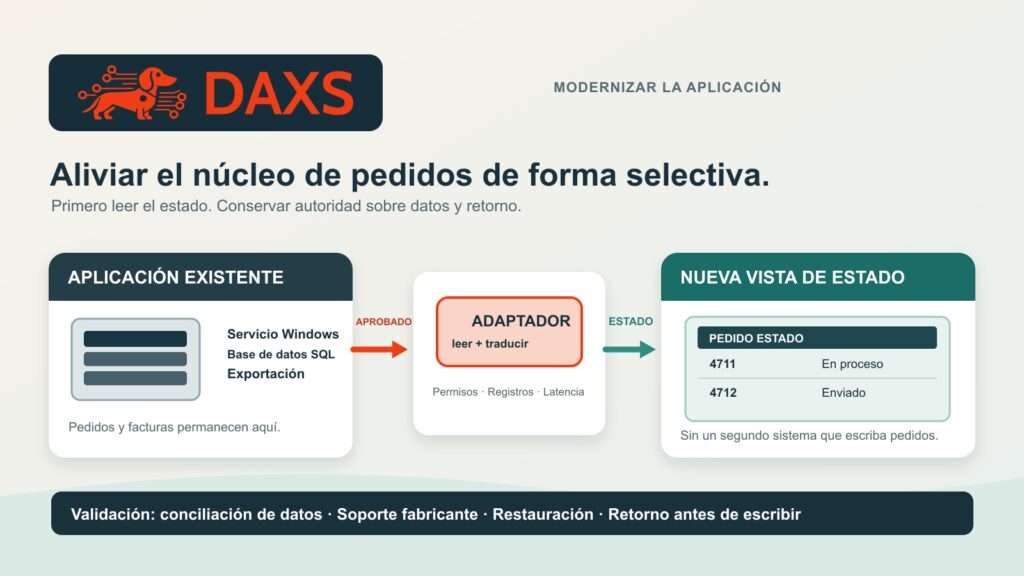
Supongamos que una gestión interna de pedidos tiene un servicio Windows, una base SQL y una exportación nocturna. Los clientes preguntan con frecuencia por el estado; el núcleo antiguo procesa pedidos y facturas de forma fiable. La primera función nueva podría ser una vista de solo lectura alimentada por una interfaz autorizada que proporciona los datos. El núcleo de pedidos y su base siguen siendo inicialmente la referencia.
Una capa de integración traduce identificadores y estados antiguos a un nuevo modelo documentado. Este principio se conoce como adaptador o Anti-Corruption Layer. No es una API mágica delante de una base sin control: hay que revisar permisos por pedido, autenticación, validación de entradas, límites de frecuencia, registros y tiempos de respuesta. OWASP sitúa la autorización a nivel de objeto y la autenticación entre los principales riesgos de las API. Incluso una consulta de solo lectura no debe revelar pedidos ajenos.
Solo cuando la lectura sea estable puede seguir un proceso de escritura acotado, como introducir un único tipo de pedido. Ahora resulta crítica la autoridad sobre los datos: mientras el núcleo antiguo sea la referencia, la nueva interfaz no debe crear a escondidas una segunda verdad independiente. Para cada registro debe definirse qué sistema puede escribir, cómo reconocer inequívocamente las solicitudes y cómo conciliar intentos fallidos, mensajes tardíos y correcciones. Hacer escribir ambos sistemas a la vez no es un plan de transición sin un modelo de conflictos de negocio.
Cuatro etapas con un punto de parada medible
| Etapa | Cambio | Prueba necesaria antes de la siguiente etapa |
|---|---|---|
| 1. Asegurar el entorno existente | Registrar dependencias, contratos, flujos de datos y copias recuperables | Restaurar aplicación y base en una red de prueba; verificar un pedido de muestra con el área usuaria |
| 2. Separar la lectura | Usar exportación/API autorizada para la nueva vista de estado | Medir estado, derechos de consulta, retraso de actualización y carga frente al sistema antiguo |
| 3. Trasladar un caso de escritura | Gestionar un solo tipo de pedido por la nueva interfaz; definir autoridad sobre los datos | Registrar cada pedido una sola vez, conciliar documentos y correcciones, ensayar el retorno |
| 4. Retirar la parte antigua | Apagar solo tras demostrar la transferencia de funciones y datos | Sin invocadores ocultos, obligaciones pendientes de exportación/conservación ni dependencias sin resolver |
Esta sustitución gradual de funciones se asemeja al patrón Strangler Fig. No encaja siempre: si no pueden redirigirse solicitudes, el proveedor bloquea todas las interfaces o el pequeño sistema puede sustituirse fácilmente por completo, un adaptador puede requerir más esfuerzo del que aporta. La capa transitoria necesita también monitorización, capacidad y un responsable de operación; no debe convertirse en un nuevo punto único de fallo.
Definir el retorno antes de la primera escritura en producción
Para una vista de solo lectura, volver suele ser sencillo: desactivar la nueva vista, seguir con el núcleo e investigar la causa. Después de escribir por primera vez en una nueva base, no basta con devolver el proxy a la ruta anterior. Pedidos nuevos, anulaciones y documentos deben reintegrarse en el estado antiguo o conciliarse funcionalmente. Cada cambio requiere por ello un último estado de datos conciliado, una parada clara de escritura, procedimientos de exportación/importación, responsables y un ensayo. Microsoft advierte expresamente que el rollback se complica cuando ya se han eliminado objetos de datos antiguos.
El entorno antiguo tampoco debe olvidarse durante la operación paralela. Si sistema operativo o aplicación ya no reciben actualizaciones de seguridad, hay que limitar y vigilar los servicios, rutas y accesos afectados y fijar una fecha de salida. Una nueva API delante no elimina la vulnerabilidad del núcleo antiguo. Que el aislamiento sea suficiente depende del riesgo concreto y las medidas disponibles del fabricante.
Evaluar con honestidad esfuerzo y límites
Una comparación a tres o cinco años incluye como mínimo análisis del entorno, aclaración de condiciones del fabricante y licencias, desarrollo del adaptador, mapeo de datos, revisión de seguridad, datos de prueba, validación del área usuaria, operación paralela, monitorización y retirada posterior. Pueden añadirse licencias de sistema o base y formación de las personas que operan temporalmente ambos entornos. La operación paralela es un coste explícito, no una fase gratuita. Una solución gradual compensa solo si los riesgos evitados y las nuevas funciones justifican el esfuerzo real; no permite deducir un porcentaje universal de ahorro.
DAXS elegiría con el área usuaria un primer límite pequeño y visible, como la consulta de estado del ejemplo, y lo validaría por datos correctos, respuesta, capacidad de soporte y restauración. Después se decidiría qué otra función necesita realmente un servicio propio. Para la base técnica de una VM existente, Proxmox en la empresa describe el marco de infraestructura; operar los accesos API de forma previsible completa la gestión posterior de interfaces. Para crear una ficha concreta de aplicación, puede contactar con DAXS mediante Contacto.
Fuentes: Microsoft Azure Architecture Center: patrón Strangler Fig · Microsoft: patrón Anti-Corruption Layer · OWASP: API Security Top 10.