Una actualización de OPNsense es satisfactoria cuando los servicios necesarios funcionan correctamente después y el cambio sigue siendo trazable. Un nuevo número de versión no demuestra eso por sí solo. Por ello, las notas de versión, la copia de la configuración y una lista breve de pruebas de negocio van juntas.
Leer los cambios antes de que empiece la ventana
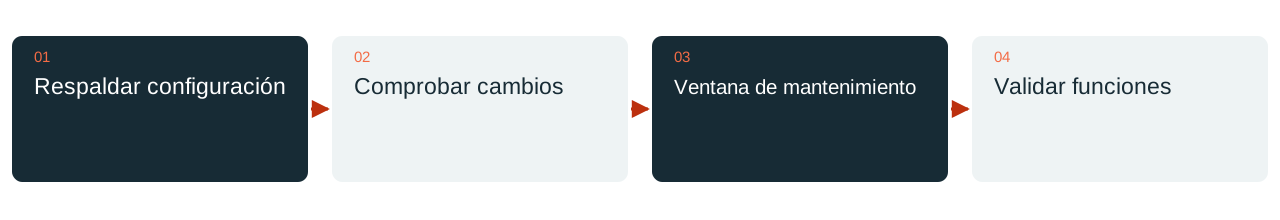
El archivo oficial documenta los cambios por serie de versiones. Por ejemplo, la serie 26.7 incorpora cambios en la gestión de reglas, NAT y puertas de enlace. Esto muestra por qué cambiar de versión puede implicar más que un nuevo núcleo. El día del mantenimiento se releen las notas de las versiones de origen y destino realmente elegidas.
Se registran las extensiones instaladas y las funciones que dependen de los componentes modificados. Una limitación importante para el sistema propio puede estar en una sección poco llamativa. Una referencia general a la versión más reciente no sustituye la lista de funciones utilizadas en la empresa.
Una copia también debe poder utilizarse
Antes de intervenir se conserva una copia actual de la configuración fuera del firewall. Las contraseñas y claves necesarias se guardan en el almacenamiento seguro previsto y están disponibles para las personas autorizadas. También se aclara qué información o archivos no incluye ese tipo concreto de copia.
La preparación para emergencias contempla instalación, plataforma adecuada y acceso administrativo disponible. Una vía de vuelta atrás no equivale a cualquier bajada de versión. Si la configuración puede restaurarse en la versión prevista y cómo hacerlo debe corresponder a la secuencia concreta de versiones y a la ventana necesaria.
Validar con procesos reales
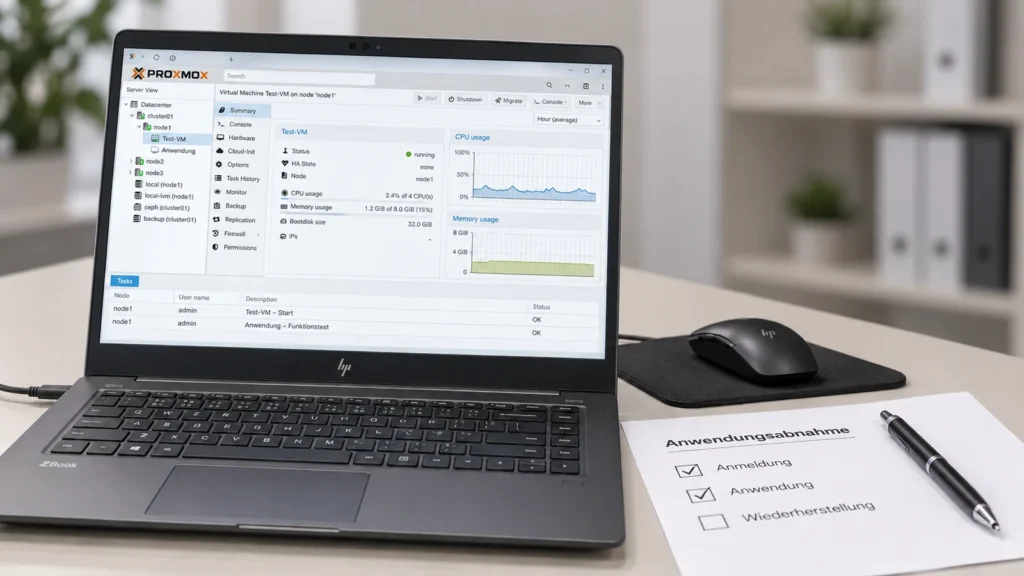
Antes y después del cambio se comprueban las mismas operaciones seleccionadas. Pueden incluir acceso a Internet, resolución interna de nombres, un puesto VPN y una conexión entre sedes. En un túnel, la ruta de datos importa más que el mero handshake: la aplicación deseada debe llegar a su destino por la vía correcta.
El ejemplo oficial de WireGuard muestra que las direcciones del túnel, las redes permitidas y los permisos del firewall trabajan conjuntamente. En la empresa se limitan los permisos al alcance necesario. Un modelo adoptado con redes ampliamente abiertas no es un diseño individual de autorizaciones terminado.
Registrar el resultado y el siguiente mantenimiento
El registro incluye estado inicial, estado de destino, ubicación de la copia sin secretos, resultados de las pruebas y acciones pendientes. Todo cambio en reglas o servicios recibe su justificación funcional. Así, quien asuma la responsabilidad más adelante puede comprender por qué el estado actual es el que es.
DAXS planifica el mantenimiento de OPNsense en relación con switches, Wi-Fi, conexiones de proveedores, servicios de servidor y aplicaciones realmente utilizadas. Un plan de aceptación manejable y repetible reduce el esfuerzo del siguiente mantenimiento. La versión de destino concreta, la compatibilidad de extensiones y los problemas conocidos se comprueban de nuevo en cada intervención.
Operación continua de TI · Copias de seguridad y recuperación · Acordar el mantenimiento
Fuentes: OPNsense: archivo de versiones (enlace externo) · OPNsense: cambios de la serie 26.7 (enlace externo) · OPNsense: conexión WireGuard entre sedes (enlace externo)