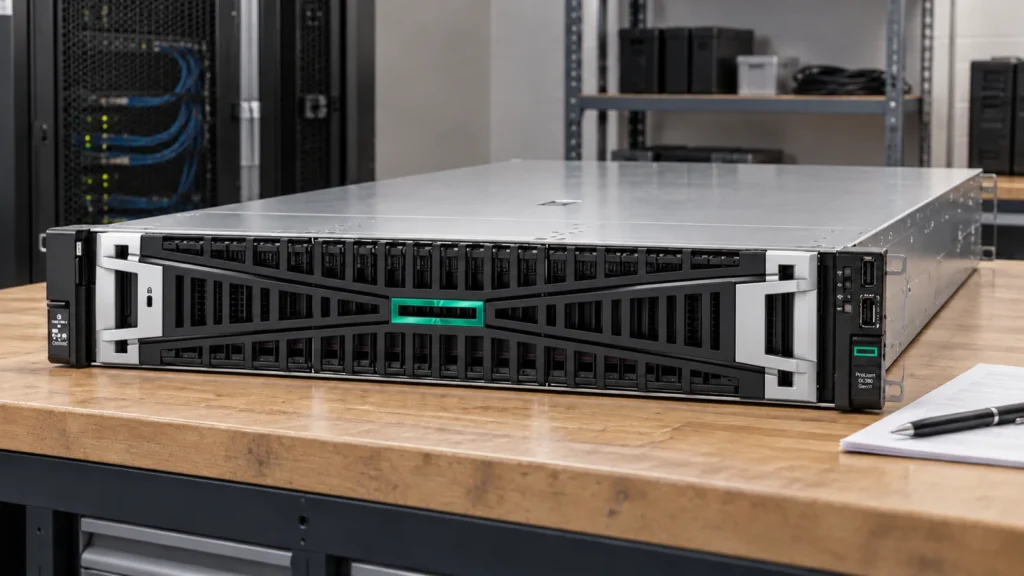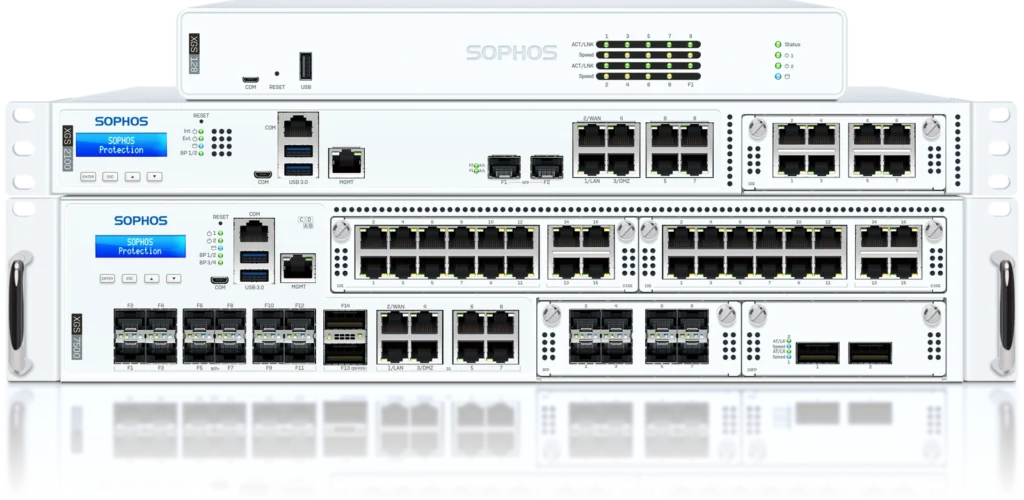
En el uso cotidiano es fácil confundir XG, SG, XGS, UTM y Sophos Firewall OS. Sin embargo, distinguirlos resulta esencial para las actualizaciones y el soporte. Un cortafuegos puede seguir arrancando y transmitiendo tráfico aunque su hardware ya haya superado el ciclo de vida con soporte.
Registrar por separado el hardware y el sistema operativo
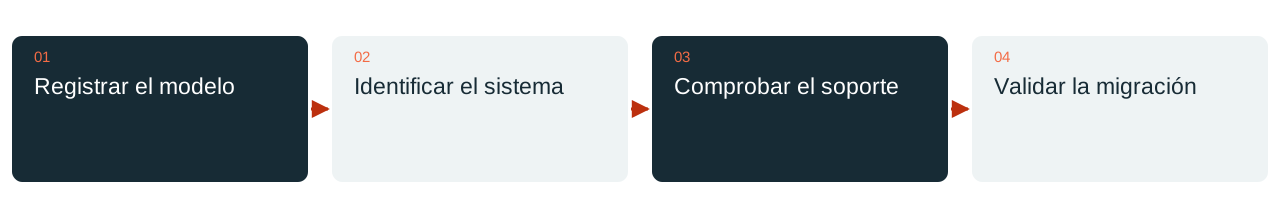
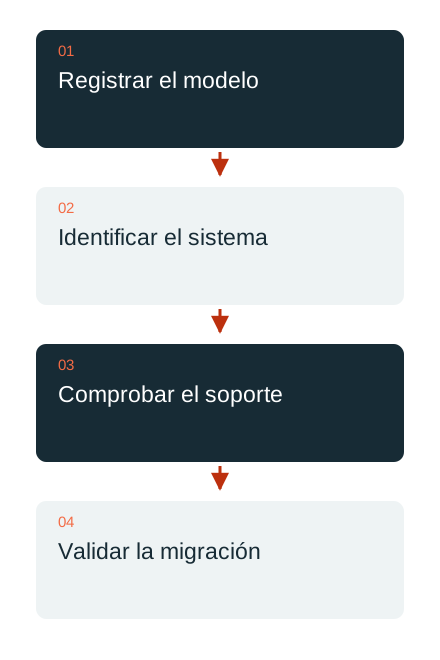
XG y XGS son familias de hardware. UTM y SFOS designan plataformas de software diferentes; los equipos SG pueden ejecutar distintos sistemas según su instalación. Por eso la revisión comienza por el modelo, la revisión y el sistema operativo realmente instalado. Una factura antigua o un nombre en el plano de red no bastan por sí solos.
Sophos indica el 31 de marzo de 2025 como fecha de fin de vida del hardware XG. El firmware actual de la versión 22 no admite hardware XG ni SG. Esto no implica el apagado generalizado de todas las instalaciones de software con nombres similares: los despliegues virtuales, de software y en la nube se revisan según sus propias condiciones de plataforma y licencia.
Que el tráfico continúe no demuestra que exista soporte
El fin del ciclo de vida del hardware no significa necesariamente que el equipo descarte todos los paquetes ese mismo día. Sí cambia las condiciones de mantenimiento, resolución de incidencias y funciones de protección. Las funciones y actualizaciones aún disponibles deben contrastarse con la información actual del fabricante y los derechos realmente contratados.
UTM también tiene sus propias reglas. Un solapamiento temporal de licencia y soporte tras el fin de vida del producto no supone un nuevo compromiso a largo plazo. El siguiente paso es un inventario fiable, sin asumir que una pantalla de administración todavía en verde demuestra protección y atención suficientes de forma indefinida.
Dimensionar el destino según el uso real
Para elegir el sustituto se valoran el ancho de banda, las inspecciones activadas, las conexiones simultáneas, las VPN, los puertos necesarios y el crecimiento previsto. El número del modelo no representa una relación universal de rendimiento. También pueden evaluarse un despliegue virtual u otra plataforma adecuada.
Las licencias y los servicios necesarios se asignan de forma transparente. El cambio de sistema también permite detectar reglas obsoletas y servicios que ya no se publican. Una configuración extensa no debería trasladarse íntegramente solo porque sea técnicamente importable.
La migración necesita sus propias pruebas
Sophos describe un asistente de copia de seguridad y restauración para las transiciones admitidas. Entre los requisitos figuran versiones de software compatibles, un destino adecuado y las claves necesarias de las copias. Si cambia el número de puertos, la asignación de interfaces debe corresponder a los cables y redes reales. La compatibilidad se verifica antes del cambio.
Tras la migración se prueban y validan reglas, VPN, DNS, certificados, accesos de administración y aplicaciones importantes. Solo entonces se da por concluido el cambio. DAXS ayuda a inventariar modelos y versiones y a elaborar un plan de migración trazable. Un antiguo nombre de producto no es por sí solo una base suficiente para decidir.
Sophos en DAXS · Infraestructura y operación · Solicitar una revisión del inventario
Fuentes: Sophos: migración de XG a XGS (enlace externo) · Sophos: calendario de retirada (enlace externo) · Sophos: plataformas compatibles con SFOS 22 (enlace externo)