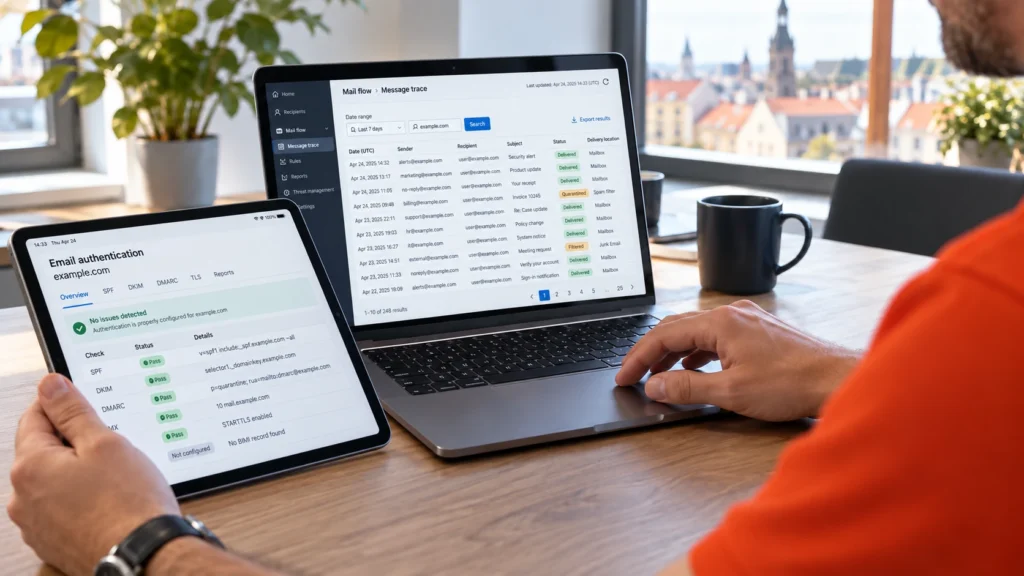
SPF, DKIM y DMARC permiten verificar mejor el uso de su dominio de remitente. Cumplen funciones diferentes. Juntos ayudan a los sistemas receptores a distinguir las vías de envío autorizadas del uso indebido de un dominio.

SPF: ¿está autorizado el origen de envío?
Un registro SPF indica los orígenes de envío autorizados para un dominio. Se comprueba principalmente el dominio del remitente técnico del sobre, es decir, MAIL FROM. Este puede diferir de la dirección del remitente visible en el programa de correo. Una comprobación SPF correcta no confirma por sí sola el dominio From visible.
DKIM: ¿se puede verificar la firma?
DKIM vincula un mensaje con un dominio de firma mediante una firma criptográfica. El receptor verifica la clave pública en DNS y las partes firmadas del mensaje. Esto no confirma ni la identidad de la persona que utiliza la cuenta remitente ni la exactitud del contenido. Varias plataformas de envío pueden utilizar claves diferentes.
DMARC: ¿corresponde la comprobación al dominio visible?
DMARC establece la relación con el dominio del campo From visible. Al menos un método debe funcionar correctamente y mantener la relación de dominios requerida: SPF o DKIM. Esta coincidencia se denomina alineación. Sigue siendo conveniente configurar correctamente ambos métodos, aunque uno solo basta para superar DMARC.
Una política publicada describe el tratamiento solicitado cuando falta la autenticación requerida. Los sistemas receptores también aplican su propia evaluación. Por tanto, superar DMARC no es un sello general de confianza para un mensaje.
Empezar por las vías de envío reales
Microsoft 365 o Google Workspace suelen ser solo una parte del conjunto. Boletines, formularios web, sistemas de tickets, ERP, escáneres y monitorización también pueden enviar mensajes. Primero se elabora un inventario de estas fuentes y se revisan con las personas responsables.
Después se configuran SPF y DKIM de forma adecuada, se analizan los informes y se prueba gradualmente una política DMARC apropiada. Los reenvíos y las listas de distribución merecen especial atención. Así pueden detectarse los efectos sobre los envíos legítimos antes de endurecer las reglas.
Mantener los cambios trazables
Las nuevas plataformas, los proveedores y los dominios forman parte del mismo proceso de mantenimiento. DAXS ayuda con el inventario, la configuración DNS, el análisis y la introducción acordada. El alcance y el soporte continuo se acuerdan según su entorno.
Explorar comunicación y servicios de correo · Soporte continuo de TI · Comentar la protección del correo
Referencias técnicas: SPF – RFC7208, DKIM – RFC6376 y DMARC – RFC9989.